Ο λογαριασμός σας μπορεί πλέον να ζητά, μετά τον κωδικό πρόσβασης, έναν κωδικό από το τηλέφωνό σας, και η πύλη σας να ζητά από τους χρήστες της κωδικό μέσω e-mail. Ενεργοποιείται σε ένα λεπτό.
Ένας κωδικός πρόσβασης μπορεί να μαντευτεί, να έχει χρησιμοποιηθεί και σε άλλον ιστότοπο ή να κλαπεί. Από σήμερα το QuintaDB μπορεί να ζητά μια δεύτερη επιβεβαίωση όταν κάποιος συνδέεται: έναν κωδικό που τον έχει μόνο το τηλέφωνο ή το ηλεκτρονικό ταχυδρομείο του ίδιου του χρήστη. Ένας κλεμμένος κωδικός πρόσβασης δεν αρκεί πια από μόνος του.
Στο μενού κάτω από το όνομά σας, ανοίξτε την επιλογή «Λογαριασμός» και διαλέξτε «Σύνδεση δύο παραγόντων», κάτω από την «Αλλαγή κωδικού πρόσβασης». Σαρώστε τον κωδικό QR με μια εφαρμογή ελέγχου ταυτότητας (Google Authenticator, Microsoft Authenticator, 1Password, Authy ή οποιαδήποτε άλλη) και πληκτρολογήστε τον 6ψήφιο κωδικό που εμφανίζει. Στο εξής, η σύνδεση ζητά τον κωδικό πρόσβασής σας και έναν νέο κωδικό από την εφαρμογή.
Παίρνετε επίσης δέκα κωδικούς ανάκτησης, που εμφανίζονται μόνο μία φορά: με καθέναν από αυτούς μπορείτε να συνδεθείτε μία φορά, αν χάσετε το τηλέφωνό σας. Ο κωδικός ζητείται και όταν συνδέεστε μέσω Google. Στον δικό σας υπολογιστή, αν επιλέξετε «Απομνημόνευση αυτού του προγράμματος περιήγησης για 30 ημέρες», ο κωδικός δεν ζητείται σε αυτόν. Τα κλειδιά API και οι συνδεδεμένες εφαρμογές συνεχίζουν να λειτουργούν χωρίς κωδικό, οπότε τίποτα από όσα έχετε αυτοματοποιήσει δεν σταματά.
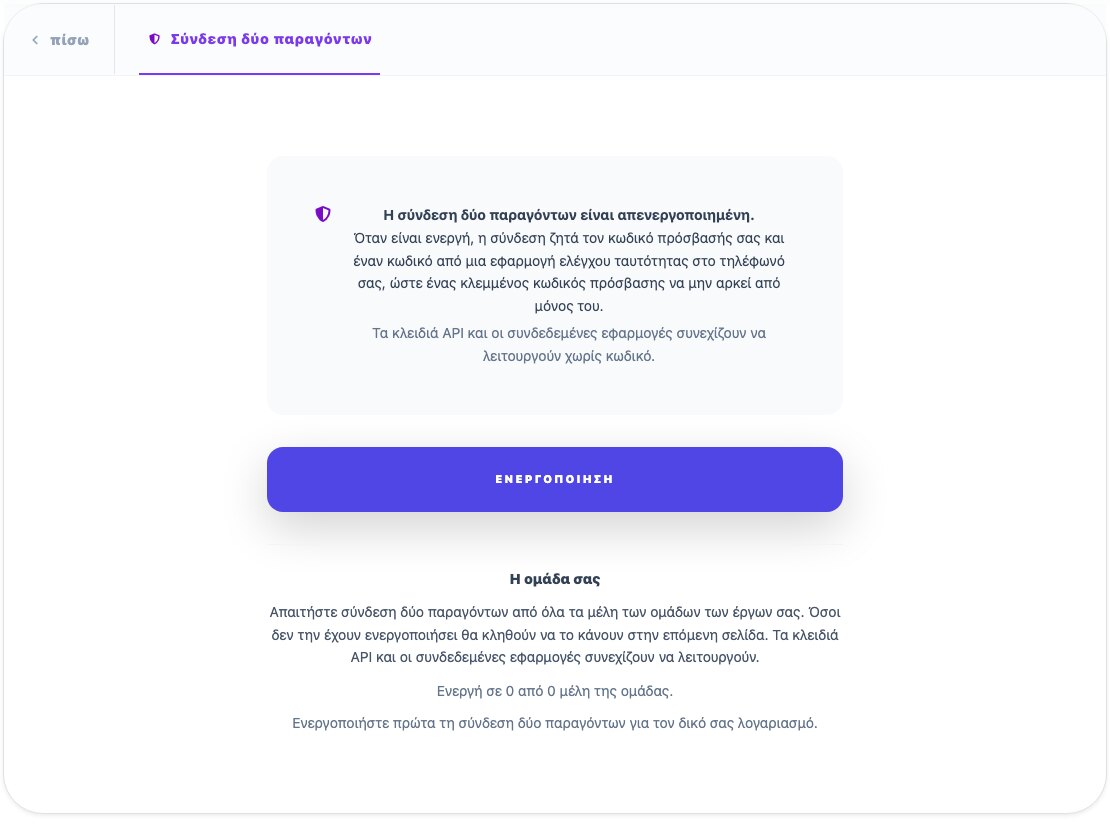
Αν στα έργα σας δουλεύουν και άλλοι άνθρωποι, μπορείτε να απαιτήσετε σύνδεση δύο παραγόντων από όλους τους. Ενεργοποιήστε την πρώτα για τον εαυτό σας και μετά διαλέξτε «Απαίτηση από την ομάδα μου» στην ίδια σελίδα· εκεί βλέπετε και πόσα μέλη της ομάδας σας την έχουν ήδη ενεργοποιήσει. Όποιος δεν την έχει ρυθμίσει θα κληθεί να το κάνει στην επόμενη σελίδα που θα ανοίξει.
Όσοι συνδέονται στην πύλη σας δεν χρειάζονται εφαρμογή. Στις ρυθμίσεις της πύλης, ανοίξτε την ενότητα «Έλεγχος ταυτότητας», διαλέξτε «Απαιτείται σύνδεση» και ενεργοποιήστε την επιλογή «Ζήτηση κωδικού μέσω e-mail κατά τη σύνδεση». Μετά τον κωδικό πρόσβασης, κάθε άτομο λαμβάνει με e-mail έναν 6ψήφιο κωδικό. Ισχύει για 10 λεπτά, και με την επιλογή «Απομνημόνευση αυτού του προγράμματος περιήγησης» δεν ζητείται ξανά για 30 ημέρες.
Πριν από την ενεργοποίηση, ελέγξτε δύο πράγματα. Όποιος δεν έχει διεύθυνση e-mail στον λογαριασμό του δεν θα μπορεί να συνδεθεί μέχρι να του προσθέσετε μία. Και κάθε κωδικός είναι ένα μήνυμα που προσμετράται στα e-mail του λογαριασμού σας, όπως κάθε άλλο μήνυμα που στέλνει η πύλη σας.
Ένας κωδικός από μια εφαρμογή ελέγχου ταυτότητας στο τηλέφωνό σας.
Εσείς την απαιτείτε· ο καθένας τη ρυθμίζει στην επόμενη σελίδα που ανοίγει.
Ένας κωδικός μέσω e-mail, χωρίς εγκατάσταση εφαρμογής.
Έχετε ερωτήσεις; Γράψτε στην υποστήριξή μας: διαβάζουμε κάθε μήνυμα.
Ihor Petrushenko, QuintaDB